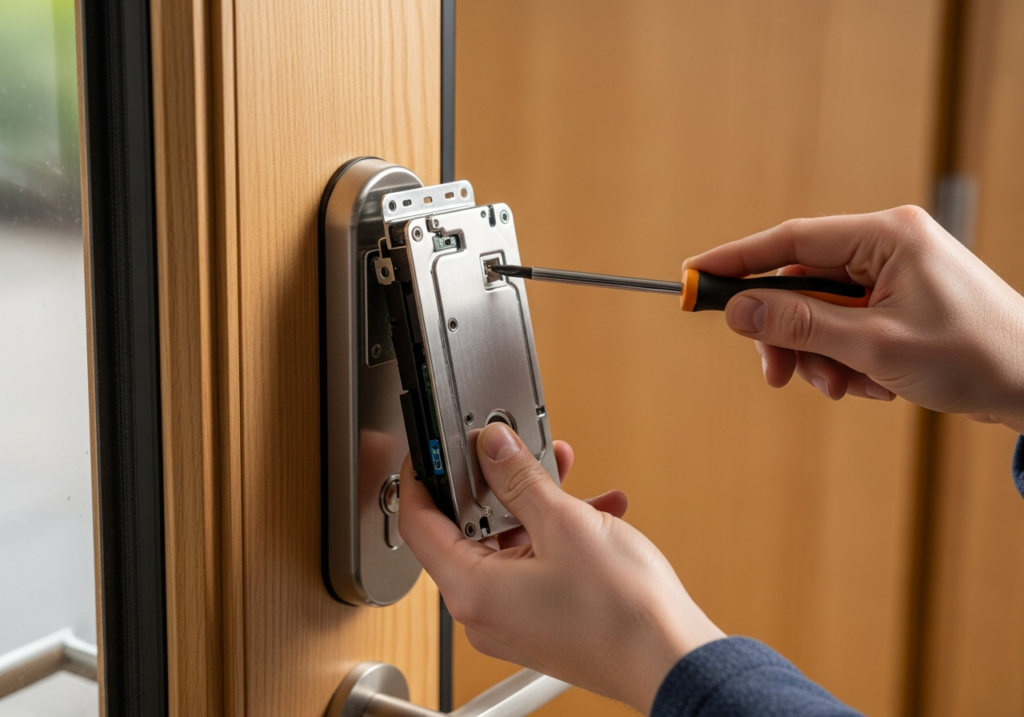
Nuki Smart Lock, Yale Linus ou Tedee s’appuie sur une simple promesse pour séduire les consommateurs : une installation Plug & Play de leur serrure connectée. L’opération se fait en 3 minutes, sans outils ni compétences spécifiques. Mais qu’en est-il vraiment ?
En effet, installer une serrure connectée, c’est bien différent d’une ampoule wi-fi. Car oui, cet accessoire n’est pas la juste pour faire joli. Il s’agit avant tout d’un dispositif de sécurité, qui agit de manière active pour éviter les effractions. Or, installer un moteur de haute technologie sur une porte mal réglée ou un cylindre inadapté ne rend pas votre maison plus intelligente. Cela la rend plus vulnérable.
La friction mécanique, l’ennemie silencieuse du moteur
L’erreur la plus commune lors d’une installation rapide est d’ignorer la physique de la porte. La majorité des portes d’entrée, qu’elles soient en bois, en PVC ou en aluminium, « travaillent » avec les variations thermiques. Souvent, l’humain compense inconsciemment un léger affaissement ou une compression des joints en poussant ou en tirant la poignée pour verrouiller.
Un moteur de serrure connectée, aussi puissant soit-il, n’est pas conçu pour exercer cette pression latérale sur le long terme. Si le pêne frotte contre la gâche, deux scénarios critiques émergent :
- L’usure prématurée : Les engrenages (souvent en polymère durci) subissent un stress mécanique intense, réduisant la durée de vie de l’appareil.
- Le faux positif de sécurité : C’est le danger absolu. Le moteur rencontre une résistance, pense être arrivé en bout de course et l’application affiche un bouclier vert « Verrouillé ». En réalité, le pêne n’est engagé que de quelques millimètres. Un simple coup d’épaule suffit alors pour ouvrir la porte.
Avant d’acheter une serrure connectée, faites le « test du petit doigt ». Si vous ne pouvez pas verrouiller votre porte actuelle en tournant la clé avec la seule force de votre petit doigt, votre porte n’est pas prête pour la domotique. Un réglage de gonds ou de gâche est peut-être nécessaire au préalable.
Le piège du cylindre existant
Le concept de « Retrofit » (ajouter un moteur sur la clé existante) est génial sur le papier. Cependant, cela est potentiellement dangereux si l’on ignore les spécificités du cylindre européen. L’installation « Plug and Play » omet souvent un détail vital : la fonction débrayable (ou fonction d’urgence).
Si vous installez une serrure connectée sur un cylindre standard non débrayable, vous condamnez l’accès physique par l’extérieur dès lors qu’une clé est insérée (et capturée par le moteur) à l’intérieur. En cas de panne électronique, de bug firmware ou de batterie vide, vous êtes littéralement enfermé dehors. Vous n’aurez aucun autre recours que celui de faire appel a un serrurier pour retirer toute l’installation.
De plus, la fixation pose un défi structurel. Les modèles qui se collent (via adhésif 3M) sur la porte nécessitent que le cylindre dépasse d’au moins 3 millimètres. Sur une installation amateur, si le cylindre est à fleur de porte, l’utilisateur a tendance à coller le support sur la rosace ou directement sur le bois. Sous l’effet du couple moteur (torque), l’adhésif finit par céder, le moteur tourne dans le vide, et la sécurité du domicile est compromise.
La calibration logicielle et le « Sensing »
Une fois le matériel posé, l’application lance la calibration. Ici encore, la simplicité apparente peut induire en erreur. Une calibration effectuée porte ouverte (sans résistance) fausse les données de couple que le moteur doit délivrer une fois la porte fermée (avec la compression des joints).
Une autre situation, encore plus vicieuse peut se présenter : le capteur d’ouverture. La plupart des serrures sont livrées avec un petit aimant à coller sur le cadre. Cela leur permet de détecter l’état de la porte. Si l’aimant est mal positionné, le système peut croire que la porte est fermée alors qu’elle est entrouverte. Si vous avez activé le verrouillage automatique (Auto-Lock), le pêne sortira dans le vide. Votre application vous confirmera que la maison est sécurisée, alors que votre porte est physiquement ouverte aux quatre vents.
L’oubli de la sécurité numérique « Day One »
Le « Plug and Play » incite à l’utilisation immédiate. L’utilisateur déballe, installe, et joue avec. Or, en matière de cybersécurité, cela est une erreur fondamentale.
Les serrures connectées peuvent rester des mois en stock chez les revendeurs. Le firmware qui équipe votre appareil au déballage peut ainsi être dépassé et peut aussi contenir des failles Zero-Days (qui auraient pu être corrigées entre temps). Forcer une mise à jour après installation permet ainsi de protéger sa maison contre les pirates informatiques.
Enfin, la facilité d’installation pousse souvent à négliger la création de comptes invités. Plutôt que de configurer des accès restreints, de nombreux utilisateurs partagent simplement leurs identifiants « Admin » avec leur conjoint ou leurs enfants, multipliant les points d’entrée critiques en cas de compromission d’un smartphone tiers.
Ce qu’il faut retenir
La serrure connectée est une formidable avancée pour le confort et la gestion des accès. Mais croire qu’elle peut s’affranchir des contraintes de la serrurerie traditionnelle est une utopie marketing. La technologie ne compense pas une mauvaise menuiserie ; au contraire, elle en aggrave les défauts.
Pour les professionnels comme pour les techs enthousiastes, la règle est simple : l’audit de la porte doit toujours précéder l’achat du gadget. Une Smart Lock installée sur une porte défaillante n’est pas une innovation, c’est une négligence.